
稽核日誌
稽核日誌記錄誰在何時做了什麼:登入、機器操作、申請與審核、使用者變更、防火牆與 Gateway 變更及其他設定,每筆都附上操作者、內容、VMID 與來源 IP。側欄:監控與日誌 → 稽核日誌。路徑:/audit。
誰可以使用
只有管理員。老師與學生的側欄看不到這個項目,也開不了這一頁。
操作步驟
查看一段期間的摘要
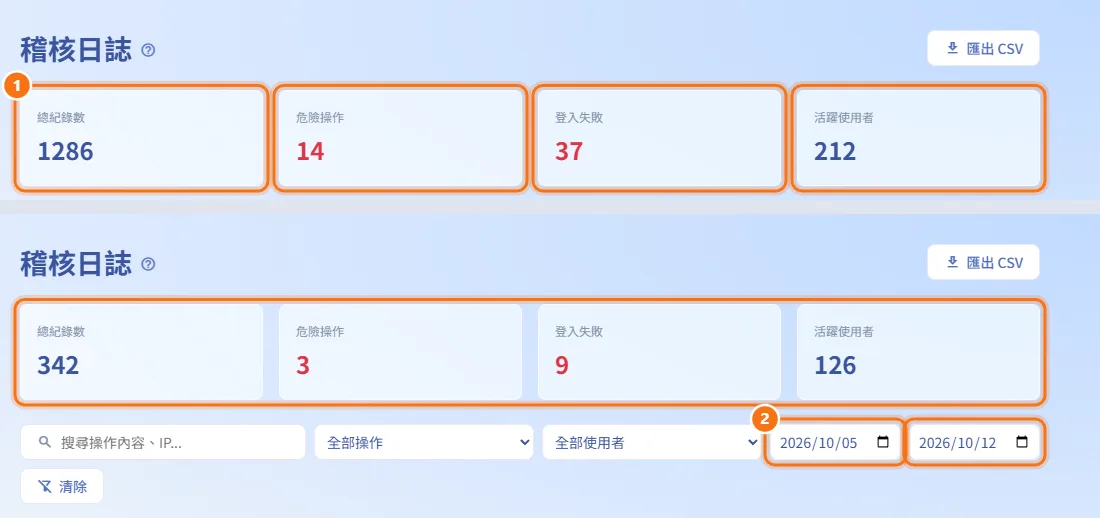
- 看最上方的四個數字:「總紀錄數」、「危險操作」、「登入失敗」與「活躍使用者」。
- 在篩選列設定「起始日期」與「結束日期」,就能看到該期間的數字。摘要只跟著日期變動,搜尋框、操作與使用者篩選都不會影響它。
摘要載入失敗時整排會隱藏,不會留著舊的數字。
找出特定紀錄
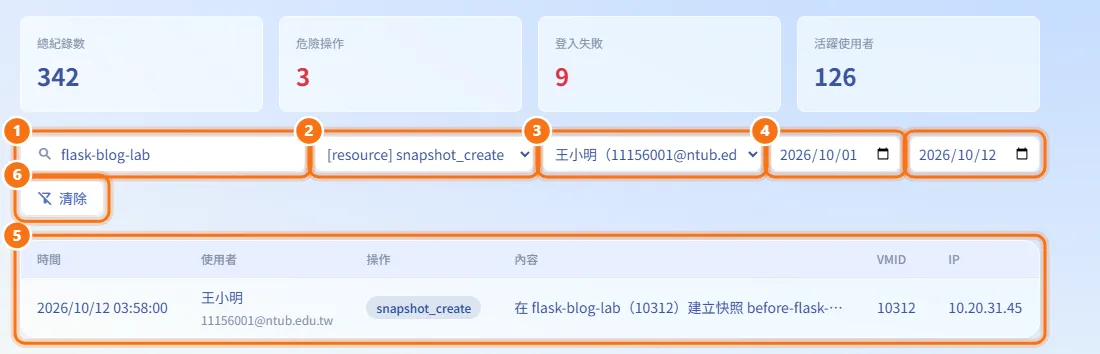
- 在搜尋框(「搜尋操作內容、IP...」)輸入文字,系統會在「內容」欄中比對,停止打字片刻後自動查詢。
- 在「全部操作」清單選擇一種操作。每種操作前面會用方括號標出分類,例如
[auth] login_failed。 - 在「全部使用者」清單選擇一個人,清單只列出曾出現在日誌中的使用者。
- 選擇「起始日期」與「結束日期」。
- 這些條件可以任意組合,改了任何一項表格就會立刻更新。
- 按「清除」移除所有篩選條件。
閱讀紀錄
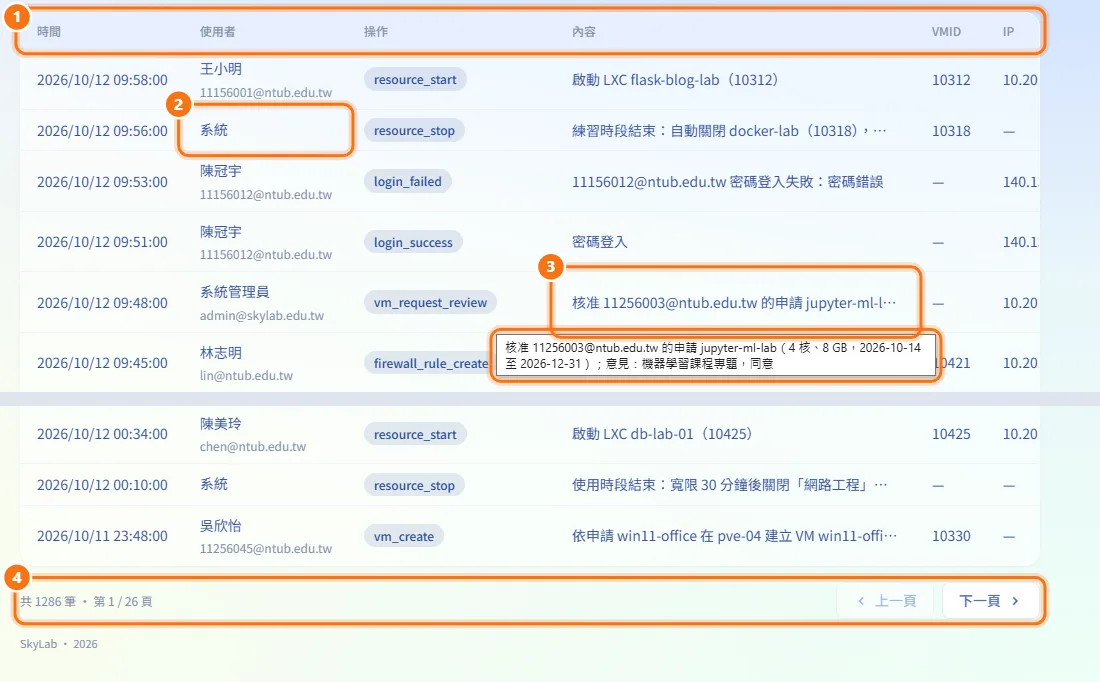
- 表格由新到舊排列,每頁 50 筆,欄位為「時間」、「使用者」、「操作」、「內容」、「VMID」與「IP」。
- 排程等由平台自動執行的動作,使用者欄會顯示「系統」。
- 「內容」太長會被截斷,滑鼠移到該格上可看全文。
- 用表格下方的「上一頁」、「下一頁」翻頁,旁邊會顯示總筆數與目前頁數。
匯出成 CSV
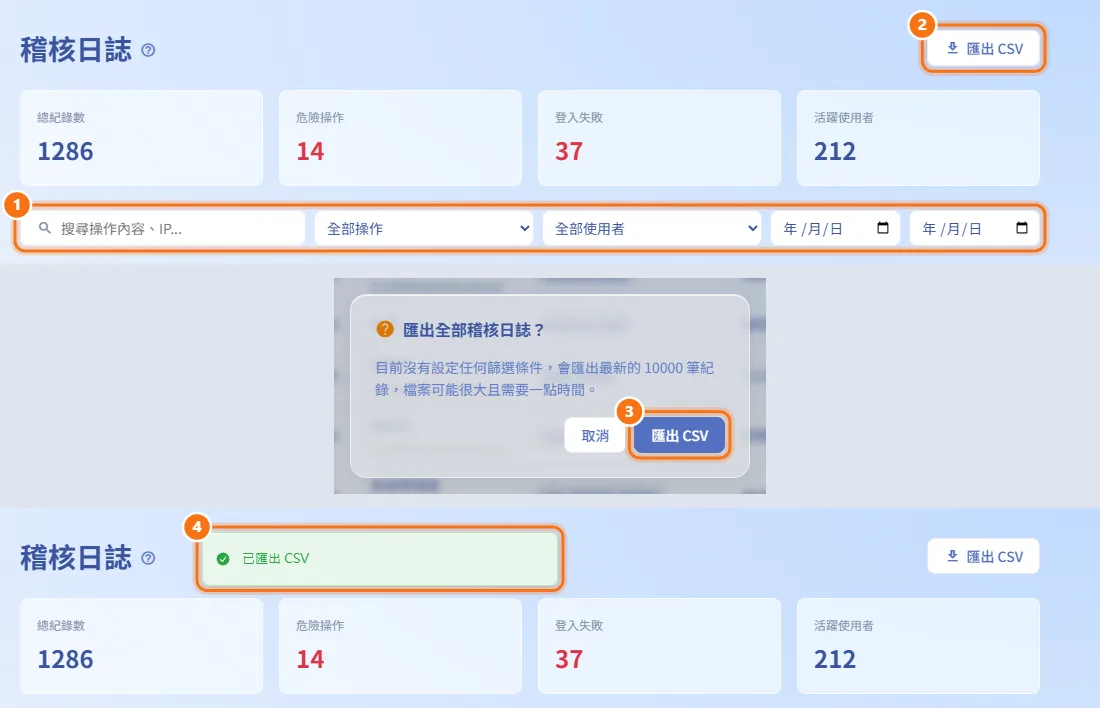
- 設定想要的篩選條件(也可以不設)。
- 按頁首的「匯出 CSV」。
- 沒有設定任何篩選時,會先詢問「匯出全部稽核日誌?」,確認後匯出最新的 10000 筆。
- 瀏覽器會下載以
audit-logs-加上今天日期命名的檔案,並出現「已匯出 CSV」提示。
欄位與選項
| 欄位 | 意義 | 備註 |
|---|---|---|
| 搜尋 | 「內容」中的部分文字 | 不分大小寫;停止打字片刻後自動查詢 |
| 全部操作 | 一種操作類型,顯示為 [分類] 操作 | 分類有 auth、resource、request、user、firewall、gateway、system、ai、other |
| 全部使用者 | 曾出現在日誌中的某個人 | 自動執行的動作沒有使用者 |
| 起始日期/結束日期 | 日期範圍,包含頭尾兩天 | 不能晚於今天 |
| 總紀錄數 | 日期範圍內的紀錄數 | 不受搜尋、操作與使用者篩選影響 |
| 危險操作 | 刪除與重置資源、刪除快照、還原與刪除備份、刪除使用者 | 同一日期範圍 |
| 登入失敗 | 密碼、Google、LDAP 與兩步驟驗證的登入失敗 | 同一日期範圍 |
| 活躍使用者 | 範圍內有紀錄的不重複使用者數 | 同一日期範圍 |
CSV 檔包含 id、created_at、action、user_email、user_full_name、vmid、ip_address、user_agent 與 details 欄,用 Excel 開啟時中文也能正確顯示。
限制與注意事項
- 日期不能選到未來,選了今天以後的日期會自動改成今天。起始日期被改到結束日期之後(或結束日期改到起始日期之前)時,另一端會自動對齊到同一天。
- 一次最多匯出 10000 筆,由新到舊。要匯出更早的資料,請縮小日期範圍。
- 日誌只能查看,無法在這頁編輯或刪除紀錄。
- 來源 IP 是平台看到的請求來源。如果平台經由 Gateway 對外、卻沒有設定信任 Gateway,所有紀錄都會顯示 Gateway 的位址(見 閘道 VM 的平台入口)。